


Page 58 - XXIV Konferencja Automatyków Rytro 2026
P. 58
Texaco’s Milford Haven w 1994r). Ponadto ingerencja cyberataku w system sterowania może
               polegać  na  modyfikacji  działania  systemu  alarmowego,  w  taki  sposób,  aby  ukryć  przed
               operatorem objawy ataku.

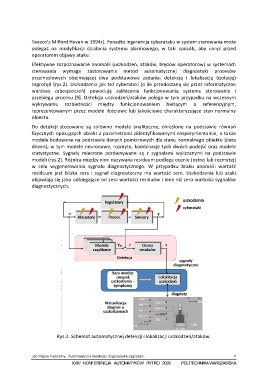
               Efektywne rozpoznawanie anomalii (uszkodzeń, ataków, błędów operatorow) w systemach
               sterowania  wymaga  zastosowania  metod  automatycznej  diagnostyki  procesów
               przemysłowych  obejmującej  dwa  podstawowe  zadania:  detekcję  i  lokalizację  (izolację)
               zagrożęń (rys.2). Uszkodzenia jak też cyberataki (o ile przedostaną się przez informatyczne
               warstwy  zabezpieczeń)  powodują  zakłócenia  funkcjonowania  systemu  sterowania  i
               przebiegu procesu [9]. Detekcja uszkodzeń/ataków polega w tym przypadku na wczesnym
               wykrywaniu  rozbieżności  między  funkcjonowaniem  bieżącym  a  referencyjnym,
               reprezentowanym  przez  modele  ilościowe  lub  jakościowe  charakteryzujące  stan  normalny
               obiektu.
               Do  detekcji  stosowane  są  zarówno  modele  analityczne,  określone  na  podstawie  równań
               fizycznych opisujących obiekt z parametrami zidentyfikowanymi eksperymentalnie, a także
               modele budowane na podstawie danych pomiarowych dla stanu normalnego obiektu (data
               driven), w tym modele neuronowe, rozmyte, kombinacje tych dwóch podejść oraz modele
               statystyczne.  Sygnały  mierzone  porównywane  są  z  sygnałami  wyliczanymi  na  podstawie
               modeli (rys.2). Różnica między nimi nazywana residuum podlega ocenie (ostrej lub rozmytej)
               w  celu  wygenerowania  sygnału  diagnostycznego.  W  przypadku  braku  anomalii  wartość
               residuum  jest  bliska  zera  i  sygnał  diagnostyczny  ma  wartość  zero.  Uszkodzenia  lub  ataki
               objawiają się jako odbiegające od zera wartości residuów i inne niż zero wartości sygnałów
               diagnostycznych.


                          Rys.2. Schemat automatycznej detekcji i lokalizacji uszkodzeń/ataków.


               Jan Maciej Kościelny,  Automatyczna detekcja i diagnostyka zagrożeń…                   str. 4
                                 XXIV   KONFERENCJA   AUTOMATYKÓW   RYTRO   2026    POLITECHNIKA WARSZAWSKA

