


Page 25 - XXIV Konferencja Automatyków Rytro 2026
P. 25
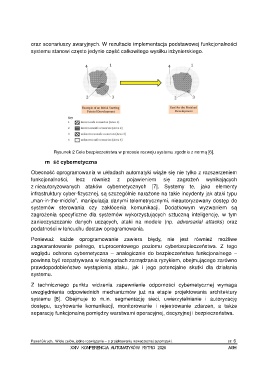
oraz scenariuszy awaryjnych. W rezultacie implementacja podstawowej funkcjonalności
               systemu stanowi często jedynie część całkowitego wysiłku inżynierskiego.


                         Rysunek 2 Cele bezpieczeństwa w procesie rozwoju systemu zgodnie z normą [6].

               Odporność cybernetyczna

               Obecność oprogramowania w układach automatyki wiąże się nie tylko z rozszerzeniem
               funkcjonalności,    lecz   również    z   pojawieniem      się   zagrożeń     wynikających
               z nieautoryzowanych  ataków  cybernetycznych  [7].  Systemy  te,  jako  elementy
               infrastruktury cyber-fizycznej, są szczególnie narażone na takie incydenty jak ataki typu
               „man-in-the-middle”,  manipulacja  danymi telemetrycznymi,  nieautoryzowany dostęp do
               systemów  sterowania  czy  zakłócenia  komunikacji.  Dodatkowym  wyzwaniem  są
               zagrożenia  specyficzne  dla  systemów  wykorzystujących  sztuczną  inteligencję,  w  tym
               zanieczyszczanie  danych  uczących,  ataki  na  modele  (np.  adversarial  attacks)  oraz
               podatności w łańcuchu dostaw oprogramowania.

               Ponieważ  każde  oprogramowanie  zawiera  błędy,  nie  jest  również  możliwe
               zagwarantowanie  pełnego,  stuprocentowego  poziomu  cyberbezpieczeństwa.  Z  tego
               względu  ochrona  cybernetyczna  –  analogicznie  do  bezpieczeństwa  funkcjonalnego  –
               powinna być rozpatrywana w kategoriach zarządzania ryzykiem, obejmującego zarówno
               prawdopodobieństwo  wystąpienia  ataku,  jak  i  jego  potencjalne  skutki  dla  działania
               systemu.

               Z  technicznego  punktu  widzenia  zapewnienie  odporności  cybernetycznej  wymaga
               uwzględnienia  odpowiednich  mechanizmów  już  na  etapie  projektowania  architektury
               systemu  [8].  Obejmuje  to  m.in.  segmentację  sieci,  uwierzytelnianie  i  autoryzację
               dostępu,  szyfrowanie  komunikacji,  monitorowanie  i  rejestrowanie  zdarzeń,  a  także
               separację funkcjonalną pomiędzy warstwami operacyjnej, decyzyjnej i bezpieczeństwa.


               Paweł Skruch,  Wiele celów, jedno rozwiązanie – o projektowaniu nowoczesnej automatyki.   str. 6
                                XXIV   KONFERENCJA   AUTOMATYKÓW   RYTRO   2026                       AGH

